
معرفی ظرفیت های کهگیلویه و بویراحمد در قاب عکاسان کشوری
یاسوج- مدیرکل فرهنگ و ارشاد اسلامی کهگیلویه و بویراحمد از اجرای برنامه ملی هنری تور تخصصی عکاسی با حضور عکاسان برجسته کشوری در سطح این استان خبر داد.
اف بی آی از شناسایی عملیات سایبری هکر های مرتبط با کره شمالی خبر داد که طی 18 ماه گذشته با استفاده از تماس های ویدیویی جعلی و انتشار بدافزار، بیش از 900 نفر را هدف قرار داده و بیش از 400 میلیون دلار رمزارز سرقت کرده اند.

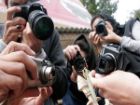
یاسوج- مدیرکل فرهنگ و ارشاد اسلامی کهگیلویه و بویراحمد از اجرای برنامه ملی هنری تور تخصصی عکاسی با حضور عکاسان برجسته کشوری در سطح این استان خبر داد.
در مراسمی باشکوه با حضور فرماندار و مسئولان ارشد شهرستان قائمشهر، از محمدرضا طیبی، ملی پوش برجسته و قهرمان پرتاب وزنه، تجلیل به عمل آمد.
وزیر کار با اشاره به ساخت 300 هزار مسکن کارگری گفت: برنامه مسکن کارگری برای همه کارگران به دولت تقدیم خواهد شد.

در نشست مسئولان و مدیران دستگاه های اجرایی استان کردستان بر شناسایی آسیب پذیری سامانه ها، تقویت آمادگی و تغییر رویکرد از مقابله پس از حمله به پیشگیری تأکید شد.
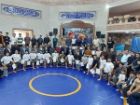
همدان-رقابت های ورزش زورخانه ای و کشتی پهلوانی رده سنی جوانان استان همدان گرامیداشت هفته «تربیت بدنی و ورزش» با معرفی تیم های برتر به کار خود پایان داد.
پدر امیرحسین عباسی، دانش آموز 15 ساله و ورزشکار اهل نقده که چند روز پیش به طرز فجیعی با ضربات متعدد چاقو به قتل رسید و جسدش در خانه همسایه کشف شد، جزئیات گم شدن پسرش، قتل وی و کشف جسدش را بازگو کرد.
اگر قرار است در برابر اسلام هراسی بایستیم، باید از حقیقت، عدالت و کرامت انسان دفاع کنیم.
بیستمین جشنواره تئاتر مقاومت با حضور گروه های نمایشی از استان های مختلف کشور و با محوریت موضوعاتی همچون دفاع مقدس، جنگ 12 روزه، شهدای مقاومت و سردار شهید حاج قاسم سلیمانی، در بخش های صحنه ای و خیابانی در حال برگزاری است.
جنبش حماس با محکوم کردن افزایش حملات هوایی ارتش رژیم صهیونیستی به نوار غزه، این اقدامات را نقض توافق آتش بس و ادامه نسل کشی دانست و خواستار مداخله فوری جامعه بین المللی شد.
10 هکتار از اراضی اطراف سد شیرین دره شهرستان مانه با همکاری پلیس و شرکت آب منطقه ای این شهرستان آزادسازی شد.
نمایندگی ایران در سازمان ملل متحد در بیانیه ای با تاکید بر حق بنیادین زندگی برای کودکان، اعلام کرد: فاجعه کودکان میناب را هرگز فراموش نخواهیم کرد.
فرمانده انتظامی شهرستان جاجرم از دستگیری یک سارق تجهیزات و مصالح ساختمانی در جریان گشت زنی هدفمند مأموران کلانتری 11 رسالت خبر داد.

 خبرگزاری مهر
 خبرگزاری صدا و سیما
{{name}}
{{content}}