
معرفی ظرفیت های کهگیلویه و بویراحمد در قاب عکاسان کشوری
یاسوج- مدیرکل فرهنگ و ارشاد اسلامی کهگیلویه و بویراحمد از اجرای برنامه ملی هنری تور تخصصی عکاسی با حضور عکاسان برجسته کشوری در سطح این استان خبر داد.
سازمان ها به جای اعمال محدودیت های گسترده و ممنوعیت استفاده از ابزار های هوش مصنوعی، باید کنترل های امنیتی را متناسب با سطح ریسک و فعالیت واقعی کارکنان طراحی کنند.

به گزارش خبرگزاری صداوسیما و به نقل از مجله آمریکایی United States Cybersecurity Magazine بر ضرورت ایجاد تعادل میان امنیت سایبری و بهره وری کارکنان تأکید شده است. بر اساس این گزارش با پیچیده تر شدن تهدید های سایبری و گسترش استفاده از ابزار های هوش مصنوعی در محیط های کاری، سازمان ها با چالش تازه ای در زمینه حفاظت از اطلاعات و حفظ بهره وری کارکنان مواجه شده اند. در همین راستا، مقاله ای در مجله United States Cybersecurity Magazine بر لزوم بازنگری در رویکرد های سنتی امنیت سایبری تأکید می کند.
سندی جاکولو، معاون ارشد و مدیر ارشد فناوری شرکت Empire State Realty Trust، در مقاله ای با عنوان «ایجاد تعادل میان تهدید های سایبری، ریسک ها و فعالیت های روزمره» توضیح می دهد که حملات سایبری امروزی تنها به بدافزار ها و آسیب پذیری های فنی محدود نمی شوند، بلکه مهاجمان با استفاده از مهندسی اجتماعی، ایجاد حس فوریت و سوءاستفاده از اعتماد کارکنان، تلاش می کنند به اطلاعات سازمانی دسترسی پیدا کنند.
این چالش با گسترش هوش مصنوعی مولد جدی تر شده است. کارکنان برای نگارش ایمیل، خلاصه سازی اسناد و تحلیل داده ها از ابزار های هوش مصنوعی استفاده می کنند، اما برخی از این پلتفرم ها تضمین کافی برای حفاظت از اطلاعات ورودی و جلوگیری از افشای داده های حساس ندارند.
نویسنده معتقد است ممنوعیت کامل استفاده از هوش مصنوعی راهکار مناسبی برای مدیریت این تهدید نیست؛ زیرا چنین رویکردی می تواند بهره وری کارکنان را کاهش دهد و آنها را به استفاده از ابزار های تأییدنشده و خارج از نظارت سازمان سوق دهد.
این مقاله پیشنهاد می کند سازمان ها به جای محدودسازی گسترده ابزارها، پلتفرم های هوش مصنوعی تأییدشده و ایمن را در اختیار کارکنان قرار دهند و سیاست های مشخصی برای نحوه پردازش، نگهداری و اشتراک گذاری اطلاعات تدوین کنند.
همچنین تأکید شده است که کنترل های امنیتی باید متناسب با سطح ریسک فعالیت ها اعمال شوند؛ به گونه ای که فعالیت های عادی و کم خطر بدون وقفه انجام شوند و نظارت بیشتر در شرایط غیرعادی یا هنگام مشاهده رفتار های مشکوک صورت بگیرد.
از دیگر پیشنهاد های مطرح شده در این مقاله می توان به استفاده از احراز هویت تطبیقی، مدیریت دسترسی کاربران، به روزرسانی خودکار تجهیزات و بخش بندی سامانه ها اشاره کرد. این اقدامات می توانند بدون ایجاد اختلال گسترده در فعالیت کارکنان، احتمال نفوذ و دامنه خسارت حملات سایبری را کاهش دهند.
در این گزارش تاکید شده، امنیت سایبری مؤثر نباید صرفاً بر جلوگیری از تمام تهدید ها متمرکز باشد، بلکه باید با مدیریت ریسک، محدودسازی پیامد حملات و هماهنگی با جریان واقعی فعالیت های سازمان، از اطلاعات محافظت کند؛ بدون آنکه مانعی برای بهره وری کارکنان ایجاد شود.
یاسوج- مدیرکل فرهنگ و ارشاد اسلامی کهگیلویه و بویراحمد از اجرای برنامه ملی هنری تور تخصصی عکاسی با حضور عکاسان برجسته کشوری در سطح این استان خبر داد.
در مراسمی باشکوه با حضور فرماندار و مسئولان ارشد شهرستان قائمشهر، از محمدرضا طیبی، ملی پوش برجسته و قهرمان پرتاب وزنه، تجلیل به عمل آمد.
وزیر کار با اشاره به ساخت 300 هزار مسکن کارگری گفت: برنامه مسکن کارگری برای همه کارگران به دولت تقدیم خواهد شد.

در نشست مسئولان و مدیران دستگاه های اجرایی استان کردستان بر شناسایی آسیب پذیری سامانه ها، تقویت آمادگی و تغییر رویکرد از مقابله پس از حمله به پیشگیری تأکید شد.
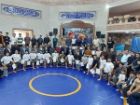
همدان-رقابت های ورزش زورخانه ای و کشتی پهلوانی رده سنی جوانان استان همدان گرامیداشت هفته «تربیت بدنی و ورزش» با معرفی تیم های برتر به کار خود پایان داد.
پدر امیرحسین عباسی، دانش آموز 15 ساله و ورزشکار اهل نقده که چند روز پیش به طرز فجیعی با ضربات متعدد چاقو به قتل رسید و جسدش در خانه همسایه کشف شد، جزئیات گم شدن پسرش، قتل وی و کشف جسدش را بازگو کرد.
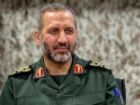
پیام سردار سیدمجید موسوی فرمانده هوافضای سپاه پاسداران به مردم بصیر و انقلابی لرستان ابلاغ شد.
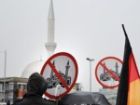
اگر قرار است در برابر اسلام هراسی بایستیم، باید از حقیقت، عدالت و کرامت انسان دفاع کنیم.
بیستمین جشنواره تئاتر مقاومت با حضور گروه های نمایشی از استان های مختلف کشور و با محوریت موضوعاتی همچون دفاع مقدس، جنگ 12 روزه، شهدای مقاومت و سردار شهید حاج قاسم سلیمانی، در بخش های صحنه ای و خیابانی در حال برگزاری است.
جنبش حماس با محکوم کردن افزایش حملات هوایی ارتش رژیم صهیونیستی به نوار غزه، این اقدامات را نقض توافق آتش بس و ادامه نسل کشی دانست و خواستار مداخله فوری جامعه بین المللی شد.
10 هکتار از اراضی اطراف سد شیرین دره شهرستان مانه با همکاری پلیس و شرکت آب منطقه ای این شهرستان آزادسازی شد.
نمایندگی ایران در سازمان ملل متحد در بیانیه ای با تاکید بر حق بنیادین زندگی برای کودکان، اعلام کرد: فاجعه کودکان میناب را هرگز فراموش نخواهیم کرد.

 خبرگزاری مهر
 خبرگزاری صدا و سیما
{{name}}
{{content}}