
معرفی ظرفیت های کهگیلویه و بویراحمد در قاب عکاسان کشوری
یاسوج- مدیرکل فرهنگ و ارشاد اسلامی کهگیلویه و بویراحمد از اجرای برنامه ملی هنری تور تخصصی عکاسی با حضور عکاسان برجسته کشوری در سطح این استان خبر داد.
حملات سایبری در نقاط مختلف جهان، این بار سامانه های سرمایشی فروشگاه ها، زیرساخت های مالی و سامانه های هشدار عمومی را هدف قرار داده اند؛ حملاتی که از گسترش تهدیدهای دیجیتال علیه زندگی روزمره مردم حکایت دارد.

به گزارش خبرگزاری صدا و سیما، بر اساس گزارش روزنامه گاردین، مجموعه ای از حملات سایبری علیه زیرساخت های حیاتی، سامانه های مالی و سیستم های هشدار عمومی در نقاط مختلف جهان، نگرانی ها درباره گسترش تهدید های دیجیتال را افزایش داده است. گزارش ها حاکی از آن است که مهاجمان سایبری با بهره گیری از آسیب پذیری تجهیزات متصل به اینترنت، علاوه بر سرقت اطلاعات و دارایی های مالی، به دنبال ایجاد اختلال در خدمات عمومی و زیرساخت های حساس هستند.
یکی از موارد مطرح شده در این گزارش، حمله به سیستم های سرمایشی و یخچال های هوشمند فروشگاه ها در چند کشور اروپایی است. در جریان این حملات، برخی تجهیزات سرمایشی دچار اختلال شده و افزایش غیرعادی دما در تعدادی از فروشگاه ها، نگرانی هایی درباره سلامت و نگهداری مواد غذایی ایجاد کرده است.
بر اساس گزارش منتشرشده، مشکلات مشابهی در کشور هایی از جمله بلژیک، استونی، ایرلند، فنلاند، لوکزامبورگ، هلند و سوئد مشاهده شده است. بررسی های اولیه نشان می دهد ضعف های امنیتی در تجهیزات قدیمی، استفاده از رمز های عبور پیش فرض و اتصال ناامن دستگاه ها به اینترنت می تواند از عوامل تسهیل کننده چنین حملاتی باشد.
در حادثه ای دیگر، سامانه هشدار اضطراری اوکراین هدف نفوذ سایبری قرار گرفت و پیام جعلی درباره وقوع حمله هسته ای برای برخی کاربران در کی یف ارسال شد. این اقدام بار دیگر نشان داد که حملات سایبری می توانند فراتر از سرقت اطلاعات، با هدف ایجاد ترس عمومی، برهم زدن آرامش اجتماعی و تضعیف اعتماد شهروندان به نهاد های رسمی انجام شوند.
گزارش همچنین به سرقت گسترده دارایی های دیجیتال از یک پلتفرم فعال در حوزه رمزارز ها اشاره می کند. این حادثه بار دیگر آسیب پذیری زیرساخت های مالی در برابر حملات سایبری و ضرورت تقویت سازوکار های حفاظت از دارایی های دیجیتال را برجسته کرده است.
در همین حال، کارشناسان امنیت سایبری درباره نقش فزاینده هوش مصنوعی در تسهیل عملیات مجرمان سایبری هشدار داده اند. به گفته آنان، ابزار های مبتنی بر هوش مصنوعی می توانند فرایند شناسایی نقاط ضعف، تولید کد های مخرب و طراحی حملات هدفمند را برای مهاجمان سریع تر و کم هزینه تر کنند.
یکی دیگر از نگرانی های مطرح شده، استفاده از تجهیزات قدیمی و فاقد به روزرسانی امنیتی در زیرساخت های حیاتی است. بسیاری از این تجهیزات به دلیل ضعف در مدیریت دسترسی و استفاده از تنظیمات امنیتی پیش فرض، در برابر نفوذ آسیب پذیر هستند.
کارشناسان در عین حال درباره انتساب این حملات به دولت ها یا گروه های مشخص هشدار داده و تأکید کرده اند که شباهت روش های عملیاتی به تنهایی برای اثبات هویت مهاجمان کافی نیست.
در مجموع، این تحولات نشان می دهد تهدید های سایبری به تدریج از فضای محدود شبکه های رایانه ای فراتر رفته و حوزه هایی مانند امنیت غذایی، خدمات عمومی، نظام مالی و امنیت روانی جامعه را نیز تحت تأثیر قرار داده اند. موضوعی که ضرورت سرمایه گذاری در امنیت زیرساخت های دیجیتال و توسعه همکاری های بین المللی برای مقابله با حملات سایبری را بیش از گذشته برجسته می کند.
یاسوج- مدیرکل فرهنگ و ارشاد اسلامی کهگیلویه و بویراحمد از اجرای برنامه ملی هنری تور تخصصی عکاسی با حضور عکاسان برجسته کشوری در سطح این استان خبر داد.
در مراسمی باشکوه با حضور فرماندار و مسئولان ارشد شهرستان قائمشهر، از محمدرضا طیبی، ملی پوش برجسته و قهرمان پرتاب وزنه، تجلیل به عمل آمد.
وزیر کار با اشاره به ساخت 300 هزار مسکن کارگری گفت: برنامه مسکن کارگری برای همه کارگران به دولت تقدیم خواهد شد.

در نشست مسئولان و مدیران دستگاه های اجرایی استان کردستان بر شناسایی آسیب پذیری سامانه ها، تقویت آمادگی و تغییر رویکرد از مقابله پس از حمله به پیشگیری تأکید شد.
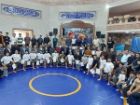
همدان-رقابت های ورزش زورخانه ای و کشتی پهلوانی رده سنی جوانان استان همدان گرامیداشت هفته «تربیت بدنی و ورزش» با معرفی تیم های برتر به کار خود پایان داد.
پدر امیرحسین عباسی، دانش آموز 15 ساله و ورزشکار اهل نقده که چند روز پیش به طرز فجیعی با ضربات متعدد چاقو به قتل رسید و جسدش در خانه همسایه کشف شد، جزئیات گم شدن پسرش، قتل وی و کشف جسدش را بازگو کرد.
وزارت امور خارجه کشورمان در بیانیه ای تاکید کرد: استفادهٔ آمریکا از خاک کشورهای منطقه، مصداق تجاوز است و ایران را کاملا مجاز و محق به دفاع می کند.
بردسکن- مدیر آموزش و پرورش بردسکن گفت: امسال 46 نفر از فرهنگیان بردسکن به افتخار بازنشستگی نائل شدند و 66 نیروی جوان نیز از طریق دانشگاه فرهنگیان به مجموعه آموزش و پرورش پیوستند.
ارتش جمهوری اسلامی ایران اعلام کرد: سه نفتکش متخلف از صبح چهارشنبه در شرق تنگه هرمز بر اثر برخورد با مین دریایی دچار آتش سوزی شده اند.
بوشهر-فرماندار دشتی با تأکید بر ضرورت همدلی، مشارکت عمومی و پاسخگویی مدیران گفت: در شرایط کنونی کشور، همه باید دست به دست هم دهیم و زمینه آبادانی کشور و رفع مشکلات کردم را فراهم کنیم.
بوشهر- مدیر امور عشایر استان بوشهر از برگزاری نشست آگاه سازی جامعه عشایری دشتستان درباره ممنوعیت کشت خشخاش و تشریح پیامدها و مجازات های قانونی این اقدام خبر داد.
کاشمر- فرمانده ناحیه مقاومت بسیج سپاه کاشمر از اجرای 86 برنامه شاخص و 200 برنامه جانبی در شهرستان کاشمر همزمان با هفته بسیج خبر داد.

 خبرگزاری مهر
 خبرگزاری صدا و سیما
{{name}}
{{content}}